Зразок: так виглядає результат роботи (дані умовні, на демо-стенді)
Чистка 3 сайтів на одному хостингу: план і звіт
1. Порядок робіт
- Ізоляція: бекап «як є» (файли + БД) для розбору, перемикання на режим обслуговування, зміна паролів хостингу, FTP/SSH, БД, адмінів WP.
- Пошук першопричини: логи доступу за дні до зараження, список змінених файлів за датою, перевірка ядра/плагінів/тем проти офіційних контрольних сум, пошук прихованих адмін-акаунтів, cron-завдань і правок у
.htaccess,wp-config.php,index.php. - Чистка: заміна ядра і плагінів чистими копіями, видалення бекдорів і шкідливих вставок у БД (
wp_options,wp_posts), видалення чужих користувачів, перевірка сусідніх сайтів на тому ж акаунті (перехресне зараження). - Закриття вектора: оновлення, видалення «nulled»-плагінів і покинутих розширень, права файлів, заборона виконання PHP в uploads, 2FA для адмінів, WAF-правила.
- Перевірка: повторне сканування, Google Safe Browsing / Search Console, контрольний звіт.
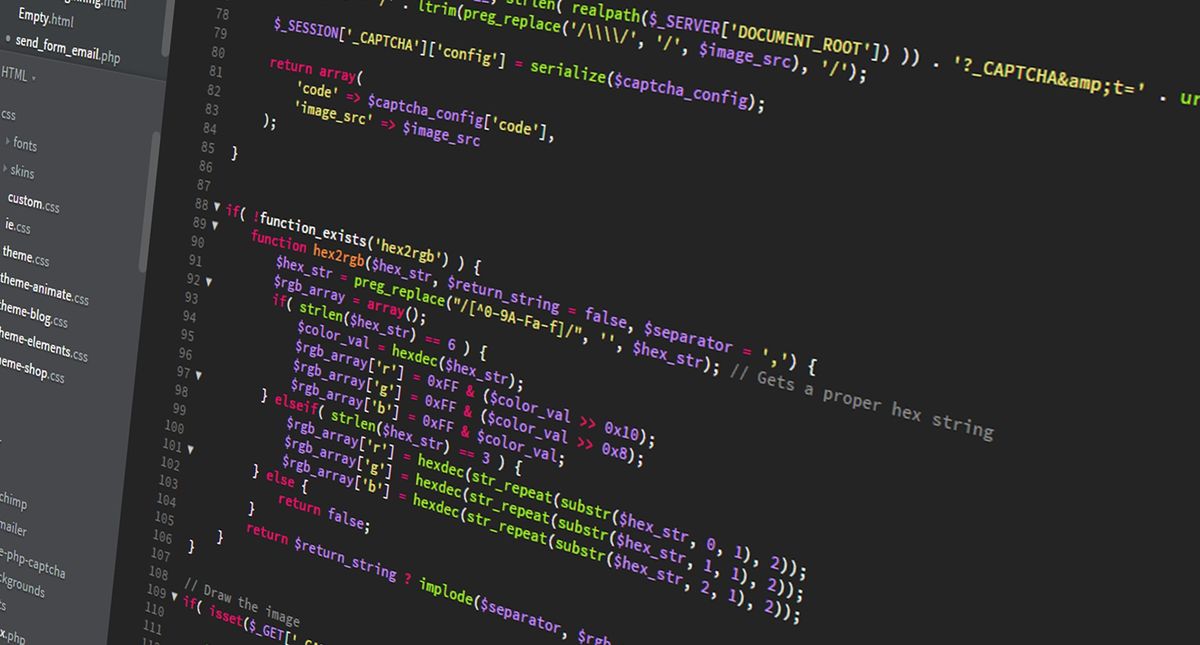
Бекдори ховаються в звичайному коді. Тому файли ядра, плагінів і тем порівнюємо з офіційними копіями, а підозрілі вставки в wp-includes, uploads і темі читаємо очима.
2. Зразок підсумкового звіту
| Сайт | Знайдено | Вектор | Статус |
|---|---|---|---|
| site-1 | бекдор у wp-includes/, 2 прихованих адміни | застарілий плагін форм | очищено |
| site-2 | редирект у .htaccess, спам у wp_posts | скомпрометований пароль FTP | очищено |
| site-3 | веб-шелл у uploads/ | зараження з сусіднього сайту | очищено |
Після здачі: контрольне сканування через 7 днів, перелік змін по кожному файлу, рекомендації щодо оновлень.
3. Що потрібно від вас
Доступ до хостингу (або FTP/SSH) і адмінка WP, дата, коли помітили проблему, перелік плагінів, які ставили останнім часом. Доступи після здачі радимо змінити.